kevward は、サーバ運用者が毎朝知りたい「このサーバは何が脆弱で、誰に狙われていて、 いま世界で悪用されている脆弱性のうち自分に効くものはどれか」に、1本のコマンドで答えます。 エージェント不要・管理サーバ不要で、1台のサーバだけで完結します。
CISA KEV 突合 パッチ状況 攻撃元IP可視化 防御専用 AGPL-3.0
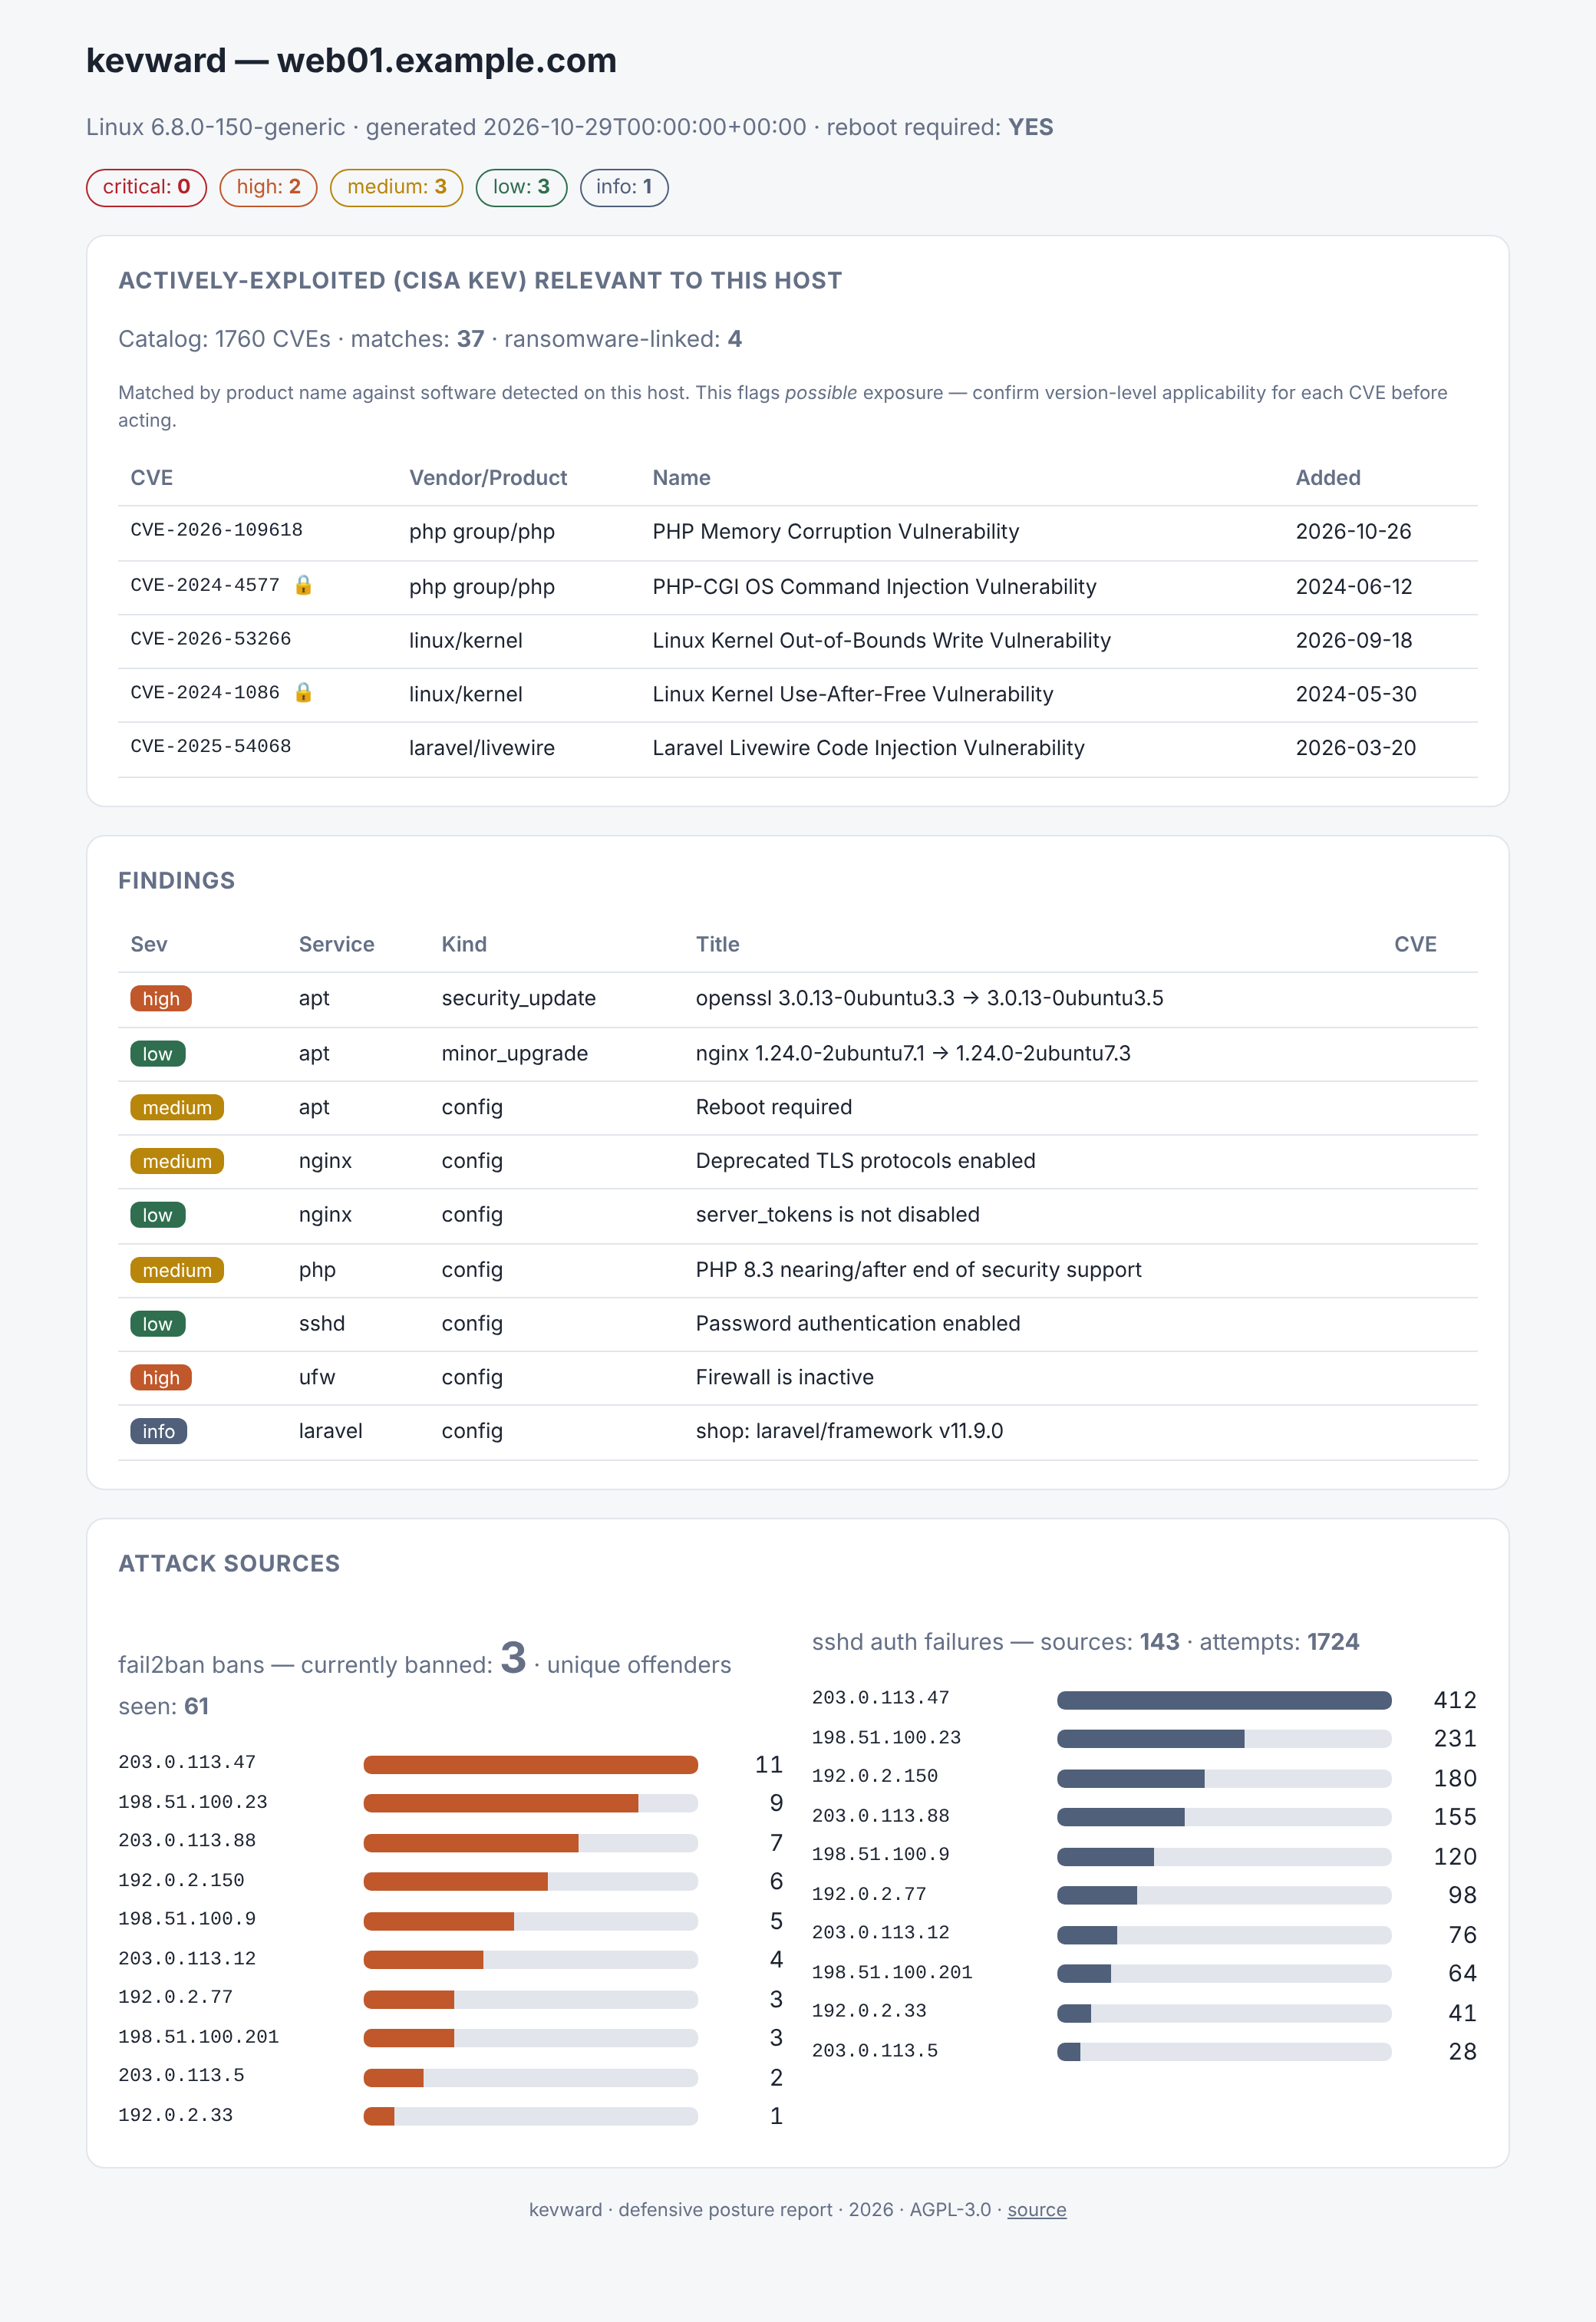
kevwardが生成するレポート画面(デモデータ)
kevwardが答える3つの問い
何が脆弱・古いのか
基盤(apt)・Webサーバ・DB・各ランタイムの保留中セキュリティ更新とマイナー更新を検出。 Composer/Laravel・Node・WordPressは依存アドバイザリを監査します。
誰に攻撃されているか
fail2banのban履歴とsshdの認証失敗ログを集計し、攻撃元IPを棒グラフで可視化。 どのアドレスから何回狙われているかが一目で分かります。
今悪用中の脆弱性が自分に効くか
米CISAのKEVカタログ(実際に悪用が観測されているCVEの公式リスト)を、 ホストに実際に入っているソフトだけと突き合わせます。
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)が公開する、 「悪用が確認された脆弱性(Known Exploited Vulnerabilities)」のカタログです。 理論上存在するだけの膨大な脆弱性の中から、実際に攻撃へ使われたことが確認されたCVEだけが登録され、日々更新されます。 「いま最優先で対応すべき脆弱性」を見極めるための、世界的な指標として広く使われています。 kevwardは、このKEVカタログをサーバに実際に導入されているソフトウェアとだけ突き合わせるため、 自分に関係のない大量の警告に埋もれることなく、本当に注意すべきものだけを確認できます。
対応サービス
| 基盤 | apt(ホスト全体の更新・再起動検出) |
|---|---|
| Webサーバ | nginx, Apache |
| データベース | MySQL, MariaDB, PostgreSQL, Redis |
| ランタイム | PHP, Node.js |
| アプリケーション | Composer/Laravel, WordPress(監査のみ) |
| アクセス制御 | OpenSSH (sshd), ufw |
未インストールのサービスは自動的にスキップされます。プラグイン方式のため、 対応サービスの追加はファイルを1つ置くだけです。
安全への設計
- デフォルトは読み取り専用 — 状況確認・レポート生成は一切システムを変更しません。
- パッチ適用は明示オプトイン — 実行には明示フラグが必要。既定はドライラン。
- 再起動は二重ゲート — ポリシー許可とコマンド指定の両方が揃って初めて実行。
- 防御専用 — リモートホストには一切触れません。攻撃的機能は持ちません。
背景とライセンス
生成AIの登場により、巧妙な攻撃コードやフィッシングがより少ない手間で作られるようになり、サイバー攻撃は急速に高度化・大量化しています。こうしたなか、2026年10月には日本でも「能動的サイバー防御」関連法が施行されました。 一方で、民間が自分のサーバに対してできる「守りの備え」——日々のパッチ適用、設定のハードニング、 攻撃の可視化——は、規模の大小を問わずすべての運用者に求められます。
kevwardは、重厚なSIEMを導入するほどではない中小規模のサーバや、「まず自サーバの現状を把握したい」 段階に向けた、軽量で防御専用のツールです。Forex Robotics株式会社がオープンソース (AGPL-3.0)で開発・公開しています。